Mengenal Ancaman Melalui Kacamata Darktrace Indonesia
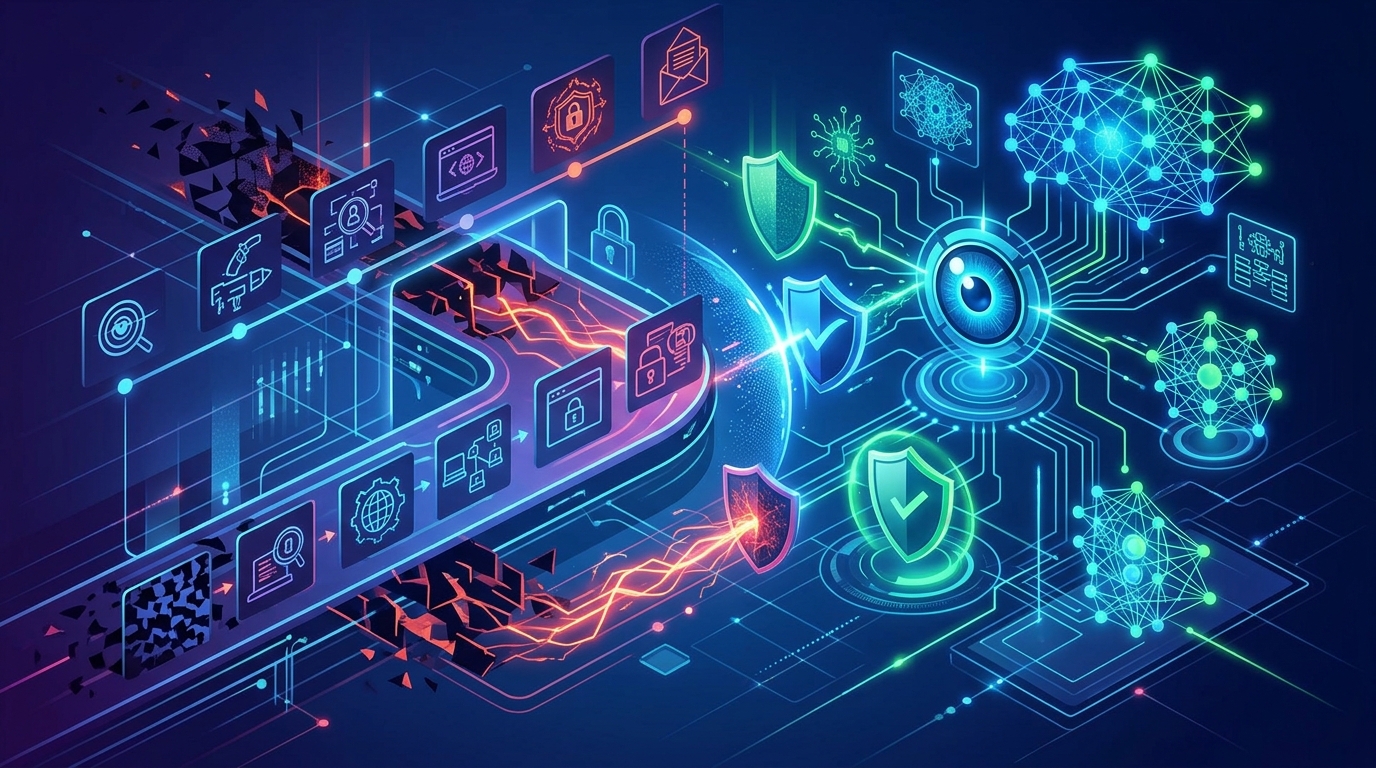
Darktrace Indonesia kini menjadi solusi utama bagi perusahaan yang ingin melindungi aset digital mereka dari ancaman siber yang semakin hari semakin kompleks. Terutama, serangan ransomware yang telah berevolusi menjadi ancaman yang sangat terstruktur dan mematikan bagi kelangsungan bisnis. Namun, banyak organisasi yang belum memahami bahwa serangan ini tidak terjadi secara instan dalam satu malam saja. Faktanya, terdapat sembilan tahapan kritis yang dilalui oleh penyerang sebelum mereka berhasil melumpuhkan sistem Anda sepenuhnya. Oleh karena itu, memahami setiap langkah ini adalah kunci utama untuk membangun pertahanan yang tangguh. Artikel ini akan mengupas tuntas sembilan tahapan serangan tersebut dan bagaimana teknologi AI dapat meresponnya secara efektif.
Tahap 1: Pengintaian (Reconnaissance)
Tahap pertama dalam siklus serangan siber adalah pengintaian, di mana penyerang mulai mencari informasi mengenai target mereka. Penjahat siber biasanya akan memindai jaringan untuk menemukan kerentanan yang bisa dieksploitasi di kemudian hari. Sebagai contoh, mereka mungkin mencari port yang terbuka atau perangkat lunak yang belum diperbarui. Selain itu, mereka juga sering mengumpulkan informasi melalui media sosial untuk melakukan teknik social engineering. Namun, teknologi dari Darktrace Indonesia mampu mendeteksi aktivitas pemindaian yang tidak wajar ini sejak dini. Dengan demikian, tim keamanan Anda dapat segera mengambil tindakan sebelum penyerang melangkah lebih jauh ke tahap berikutnya.
Tahap 2: Persenjataan (Weaponization)
Setelah mendapatkan informasi yang cukup, penyerang kemudian masuk ke tahap persenjataan untuk membuat malware khusus. Dalam fase ini, mereka menggabungkan kode jahat dengan dokumen atau tautan yang tampak sah bagi calon korban. Ransomware yang dibuat seringkali dirancang untuk melewati sistem deteksi tradisional yang hanya berbasis tanda tangan (signature-based). Meskipun demikian, AI dari Darktrace tetap dapat mengenali pola pembuatan data yang mencurigakan tersebut. Sebagai hasilnya, upaya penyerang untuk mempersiapkan senjata digital mereka dapat terdeteksi oleh sistem yang cerdas. Oleh sebab itu, sangat penting untuk memiliki sistem yang tidak hanya bergantung pada database virus lama.
Tahap 3: Pengiriman (Delivery)
Tahap pengiriman adalah momen krusial di mana senjata siber tersebut dikirimkan kepada target yang sudah ditentukan sebelumnya. Metode yang paling umum digunakan adalah melalui email phishing yang sangat meyakinkan bagi pengguna awam. Penyerang berharap salah satu karyawan Anda akan mengeklik tautan berbahaya atau mengunduh lampiran yang berisi kode jahat tersebut. Di sisi lain, Darktrace Indonesia memiliki kemampuan untuk menganalisis perilaku komunikasi email secara mendalam. Jika sebuah email menunjukkan perilaku yang tidak sesuai dengan pola normal perusahaan, sistem AI akan segera memberikan peringatan. Dengan begitu, penyebaran Ransomware dapat dihentikan bahkan sebelum pengguna sempat berinteraksi dengan pesan tersebut.
Tahap 4: Eksploitasi (Exploitation)
Ketika korban mengeklik tautan tersebut, tahap eksploitasi pun dimulai dengan memanfaatkan celah keamanan pada sistem operasi atau aplikasi. Penyerang akan menggunakan kode jahat untuk mendapatkan akses masuk ke dalam infrastruktur internal perusahaan Anda. Proses ini seringkali berlangsung sangat cepat dan tidak terlihat oleh mata manusia biasa tanpa bantuan alat khusus. Namun, AI otonom dapat melihat perubahan kecil dalam eksekusi proses di tingkat perangkat keras dan perangkat lunak. Oleh karena itu, tindakan eksploitasi ini akan langsung memicu respon otomatis untuk memblokir akses yang mencurigakan. Kecepatan respon AI sangat krusial di tahap ini untuk mencegah kerusakan yang lebih luas.
Tahap 5: Instalasi (Installation)
Setelah berhasil masuk, langkah selanjutnya yang dilakukan oleh penyerang adalah melakukan instalasi malware secara permanen di dalam sistem. Mereka ingin memastikan bahwa mereka tetap memiliki akses meskipun komputer tersebut telah di-restart oleh penggunanya. Penyerang sering kali menyembunyikan file instalasi ini di dalam folder sistem yang sulit ditemukan oleh pemeriksaan manual. Sebaliknya, Darktrace Indonesia menggunakan pembelajaran mesin untuk mengidentifikasi file baru yang berperilaku aneh di dalam jaringan. AI akan melacak asal-usul file tersebut dan bagaimana ia mencoba memodifikasi registri sistem Anda. Singkatnya, instalasi yang tersembunyi ini tidak akan luput dari pengawasan teknologi AI yang terus belajar.
Tahap 6: Command and Control (C2)
Pada tahap Command and Control, malware yang terinstal akan mencoba menghubungi server pusat yang dikendalikan oleh penyerang siber. Komunikasi ini sangat penting bagi penyerang untuk mengirimkan instruksi lebih lanjut atau mengunduh modul tambahan. Biasanya, mereka menggunakan saluran terenkripsi untuk menyamarkan aktivitas komunikasi berbahaya ini agar tampak seperti trafik internet biasa. Namun, Darktrace Indonesia sangat ahli dalam mendeteksi anomali pada protokol komunikasi di tingkat jaringan. AI dapat mengenali bahwa sebuah perangkat sedang berkomunikasi dengan server eksternal yang tidak pernah dikenal sebelumnya. Selanjutnya, sistem dapat secara otomatis memutuskan koneksi tersebut tanpa mengganggu aktivitas bisnis lainnya yang sedang berjalan.
Tahap 7: Pengintaian Internal (Internal Reconnaissance)
Setelah koneksi stabil terbentuk, penyerang tidak langsung mengenkripsi data, melainkan melakukan pengintaian internal terlebih dahulu. Mereka bergerak secara lateral di dalam jaringan untuk menemukan aset yang paling berharga, seperti basis data pelanggan atau rahasia dagang. Proses ini dilakukan dengan sangat hati-hati agar tidak memicu alarm keamanan tradisional yang ada di perusahaan. Meskipun mereka berusaha bersembunyi, setiap gerakan lateral menciptakan jejak digital yang bisa dianalisis oleh AI. Darktrace Indonesia memahami perilaku normal setiap pengguna dan perangkat di dalam organisasi Anda. Oleh karena itu, gerakan yang tidak biasa dari satu server ke server lain akan segera terdeteksi sebagai aktivitas yang mencurigakan.
Tahap 8: Eksfiltrasi Data (Data Exfiltration)
Sebelum melakukan enkripsi, penyerang modern biasanya akan mencuri atau melakukan eksfiltrasi data penting keluar dari jaringan Anda. Hal ini dilakukan untuk memberikan tekanan tambahan melalui taktik pemerasan ganda (double extortion) kepada pihak manajemen perusahaan. Mereka mengancam akan membocorkan data sensitif tersebut ke publik jika tebusan tidak segera dibayarkan oleh korban. Sebagai tambahan, proses pengiriman data besar-besaran ini biasanya akan menimbulkan lonjakan trafik yang signifikan pada jaringan. AI dari Darktrace Indonesia mampu mendeteksi volume transfer data yang tidak wajar ini dalam hitungan detik. Dengan demikian, upaya pencurian data dapat segera dihentikan sebelum informasi sensitif benar-benar keluar dari perimeter perusahaan.
Tahap 9: Enkripsi dan Dampak (Encryption and Impact)
Tahap terakhir yang paling ditakuti adalah enkripsi data, di mana penyerang mengunci semua file penting dan meminta tebusan. Pada titik ini, operasional bisnis biasanya akan berhenti total karena semua sistem tidak dapat diakses lagi. Namun, jika Anda menggunakan solusi dari Darktrace Indonesia, AI akan mendeteksi proses enkripsi massal ini sebagai anomali yang sangat berbahaya. Respon otonom akan langsung mengisolasi perangkat yang terinfeksi untuk mencegah penyebaran ransomware ke seluruh jaringan organisasi. Sebagai kesimpulan, intervensi AI di detik-detik terakhir ini dapat menyelamatkan bisnis Anda dari kerugian finansial yang sangat besar. Memiliki pertahanan yang proaktif jauh lebih baik daripada sekadar bereaksi setelah kerusakan terjadi.
Kesimpulan: Mengapa Darktrace Indonesia Adalah Pilihan Tepat
Secara keseluruhan, serangan ransomware bukanlah sebuah kejadian tunggal, melainkan serangkaian tahapan yang memerlukan ketelitian untuk dideteksi. Dengan memahami sembilan tahap ini, kita menyadari bahwa deteksi dini di setiap fase sangatlah krusial untuk keamanan siber. Darktrace Indonesia menawarkan teknologi Self-Learning AI yang mampu beradaptasi dengan lingkungan unik perusahaan Anda tanpa perlu konfigurasi manual yang rumit. Selain itu, kemampuan respon otomatisnya memberikan perlindungan 24/7 bahkan saat tim IT Anda sedang tidak berada di tempat. Oleh karena itu, jangan biarkan bisnis Anda menjadi korban berikutnya dari serangan siber yang merusak ini. Investasikan keamanan digital Anda pada teknologi yang mampu berpikir dan bertindak secepat penyerang itu sendiri.